Préparez vos certifications Kubernetes et Linux sur une vraie infrastructure
KCNA, KCSA, CKA, CKAD, CKS, LPIC-1 et LPIC-2 : un parcours par certification, découpé en modules qui suivent les domaines de l’examen. Chaque étape se passe sur un vrai cluster ou une vraie machine Linux et se corrige d’après son état, puis des examens d’entraînement vous mettent en conditions avant le jour J. D’autres parcours arrivent.
Un parcours par certification, Kubernetes et Linux
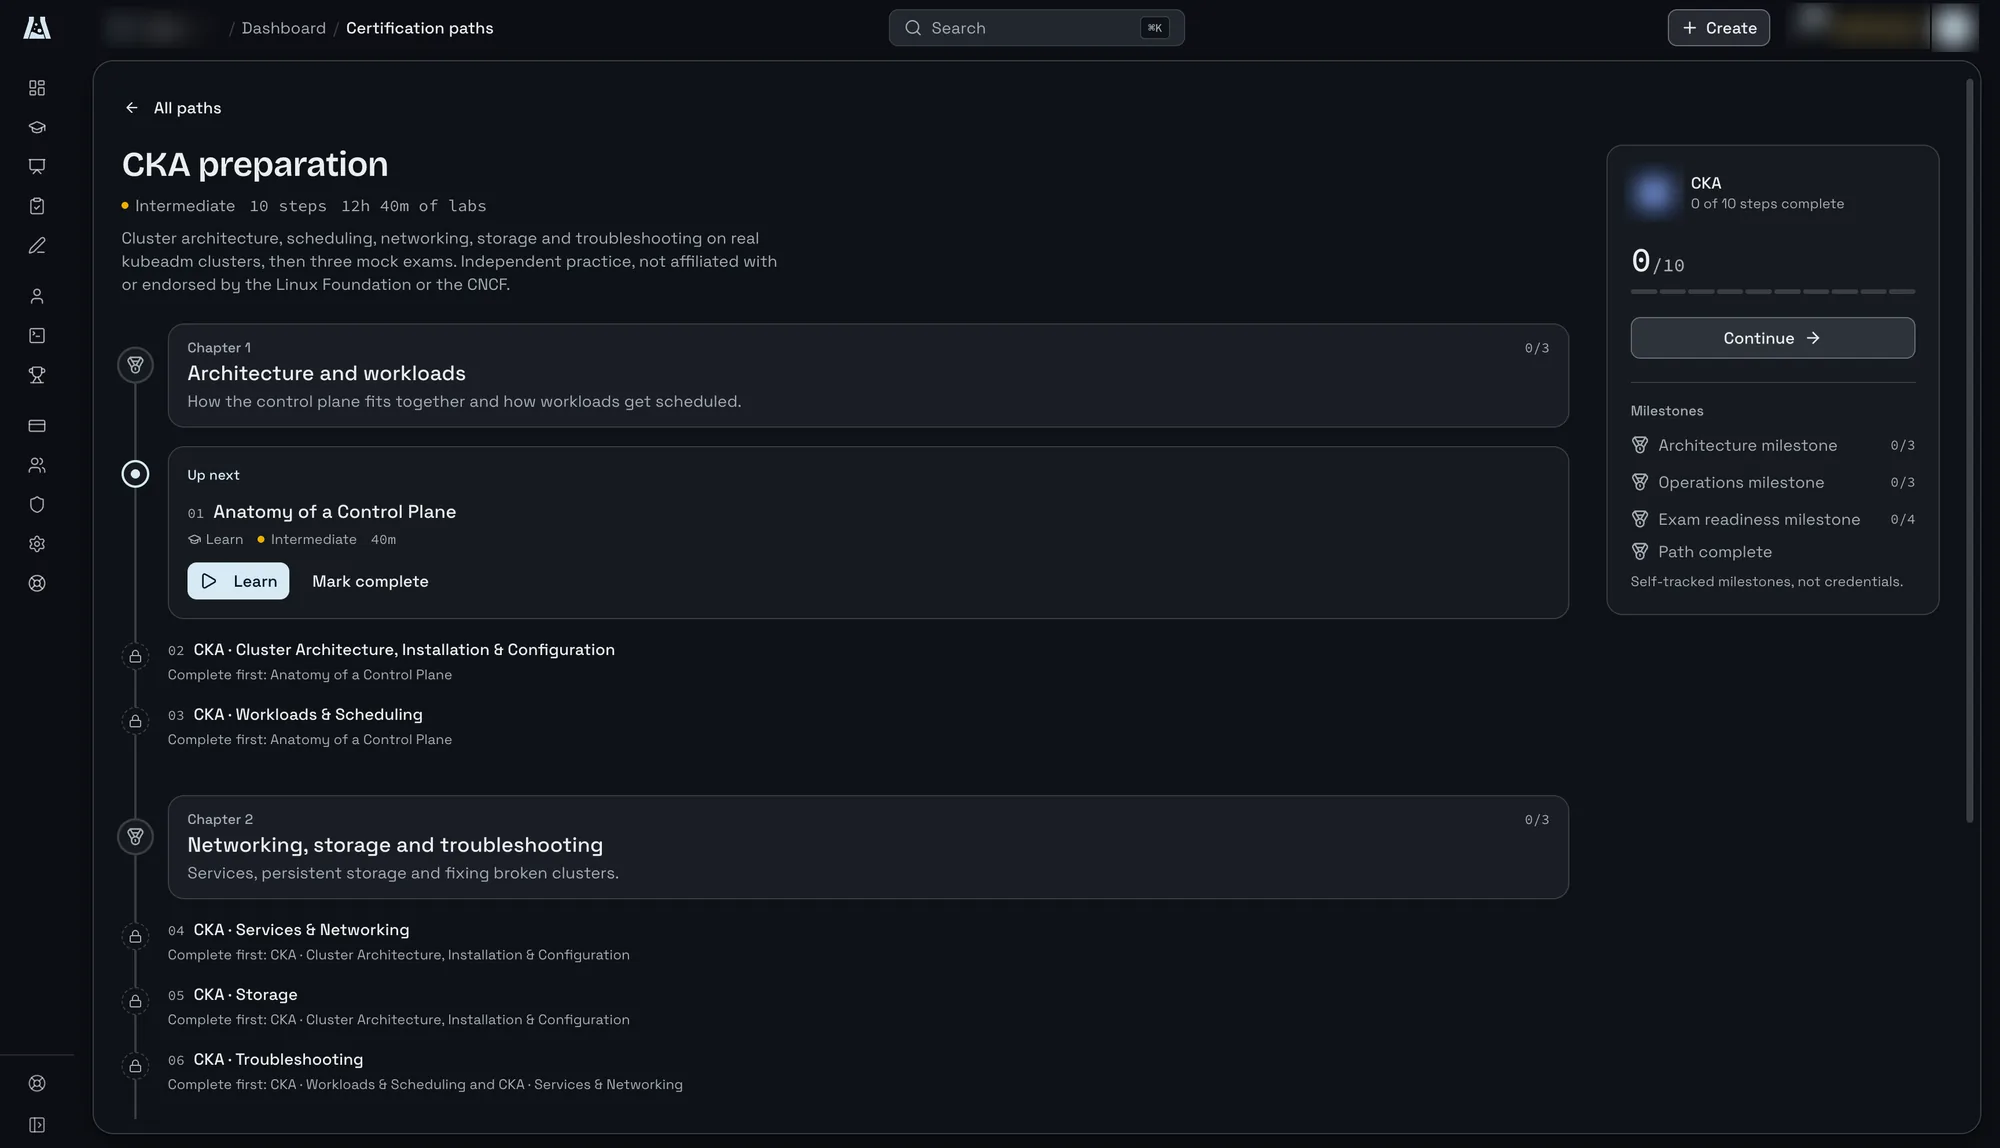
Sept parcours aujourd’hui : cinq pour les certifications Kubernetes de la Linux Foundation, deux pour la LPIC. Chacun suit les domaines de sa certification, module par module, et se termine par un ou plusieurs examens d’entraînement.
KCNA
Les fondamentaux cloud native en deux modules : de quoi est fait un cluster et comment les charges de travail y tournent, puis configurer, exposer, livrer et observer des applications.
KCSA
La sécurité de Kubernetes et du cloud native : le modèle de sécurité et les menaces qui pèsent sur un cluster, puis la sécurité des composants et de la plateforme, et la conformité.
CKA
Trois modules sur de vrais clusters kubeadm : architecture et charges de travail (anatomie du plan de contrôle, installation et configuration du cluster, planification), puis réseau, stockage et dépannage, puis la préparation à l’examen.
CKAD
Construire et configurer des applications (charges de travail, configuration, secrets, contrôle d’accès), puis les déployer, les exposer et les observer : rollouts, services, réseau, observabilité et débogage.
CKS
Durcir le cluster et le système sous-jacent, puis sécuriser les charges de travail et la chaîne d’approvisionnement : vulnérabilités des microservices, supply chain, détection à l’exécution. Sur de vrais clusters kubeadm.
LPIC-1
L’administration système sur une vraie machine Linux : architecture, installation, paquets et shell, puis périphériques, systèmes de fichiers et scripts, puis services essentiels, réseau et sécurité.
LPIC-2
L’administration Linux avancée : capacités, noyau, démarrage, systèmes de fichiers, RAID et LVM, puis DNS, web, partage de fichiers et messagerie, puis sécurité, DHCP, PAM et LDAP.
D’autres parcours arrivent. Le catalogue s’agrandit. De nouveaux parcours de certification sont en préparation et s’ajoutent ici dès leur sortie.
Les parcours Kubernetes se passent sur de vrais clusters, les parcours LPIC sur une vraie machine Linux. Dans les deux cas, la correction lit l’état réel du système, pas les commandes tapées.
Comment fonctionne un parcours
Vous avancez à votre rythme, et la progression est enregistrée pour vous.
- 01
Un module par domaine
Les étapes sont regroupées par domaine de l’examen. Chacune annonce son niveau et une durée indicative.
- 02
Des étapes qui se débloquent
Chaque étape indique ce qu’il faut terminer d’abord. Les examens blancs viennent après les modules qui les préparent, pour que vous les abordiez avec les bases.
- 03
Une correction sur l’état du cluster
Les règles de validation lisent ce que vous avez réellement changé. Une tâche ratée vous dit ce qui manque dans le cluster, pas seulement que la réponse était fausse.
- 04
Des jalons, pas des diplômes
Chaque module terminé débloque un jalon. Ce sont des repères que vous déclarez vous-même, pas des certifications.
Pourquoi s’entraîner sur kubeadm plutôt que sur minikube ou kind ?
Parce que la CKA et la CKS demandent de travailler à l’intérieur du cluster. Minikube et kind sont parfaits pour développer, mais ils cachent ce qu’il faut savoir manipuler. Sur Klastro, vous êtes root sur de vrais nœuds kubeadm, chacun sur sa propre microVM avec son propre noyau, et le cluster disparaît à la fin de la session.
Vous pouvez donc casser un plan de contrôle, arrêter un kubelet ou rater un join sans rien abîmer : la session suivante repart d’un cluster neuf.
Ce que vous manipulez vraiment
- Les Pods statiques du plan de contrôle
- etcd, la base de données du plan de contrôle
- Le kubelet et sa configuration
- Les certificats du cluster
- Le join d’un worker, et un nœud à drainer
Klastro et killer.sh : avant, et entre les sessions
Klastro ne remplace pas le simulateur fourni avec l’examen. Pour la CKA, la CKAD et la CKS, l’inscription inclut des sessions sur killer.sh, à garder pour la répétition générale. Klastro sert avant et entre ces sessions : apprendre domaine par domaine, refaire un challenge jusqu’à le réussir, et passer des examens blancs corrigés sur l’état du cluster.
Un plan de préparation en quatre temps
- Suivre les modules dans l’ordre, sans sauter les prérequis
- Refaire les challenges où vous perdez des points
- Passer les trois examens blancs d’une traite, chronométrés
- Garder killer.sh pour la toute fin
Comment se préparent la LPIC-1 et la LPIC-2 ?
Sur une vraie machine Linux, ouverte dans le navigateur et détruite à la fin de la session. Vous installez des paquets, montez des systèmes de fichiers, configurez des services et le réseau, et la correction vérifie l’état du système plutôt que les commandes tapées. Chaque niveau se termine par deux examens d’entraînement.
Ce que couvrent les deux parcours
- Paquets, shell et scripts
- Périphériques et systèmes de fichiers
- Noyau, démarrage, RAID et LVM
- DNS, web, partage de fichiers et messagerie
- Sécurité, DHCP, PAM et LDAP
Questions fréquentes
-
Quelles certifications pouvez-vous préparer sur Klastro ?
- Sept aujourd’hui : la KCNA, la KCSA, la CKA, la CKAD et la CKS de la Linux Foundation, et la LPIC-1 et la LPIC-2 du Linux Professional Institute. D’autres parcours sont en préparation et rejoignent le catalogue dès leur sortie.
-
Klastro est-il un simulateur officiel de la Linux Foundation ?
- Non. Klastro est une plateforme d’entraînement indépendante, sans affiliation avec la Linux Foundation, la CNCF ni le Linux Professional Institute, et sans leur approbation. Les examens blancs sont des exercices d’entraînement sur les domaines de chaque certification, pas une copie de l’examen.
-
Faut-il la CKA pour passer la CKS ?
- Oui, il faut avoir obtenu la CKA pour passer la CKS. Le parcours CKS part donc du principe que vous savez déjà administrer un cluster, et se concentre sur sa sécurité.
-
Puis-je refaire une étape ou un examen blanc ?
- Oui. Les challenges conservent l’historique de vos tentatives, et chaque session repart d’un cluster neuf. Refaire un examen blanc après avoir retravaillé un module est le meilleur moyen de mesurer vos progrès.
-
Faut-il installer quelque chose ?
- Non. Le terminal, l’éditeur et les consignes s’ouvrent dans le navigateur, et chaque étape démarre son propre cluster en quelques secondes. Pendant la preview publique, l’inscription se fait sur invitation.
-
Puis-je préparer une certification avec mon équipe ?
- Oui. Un formateur ou un centre de formation peut composer un parcours à partir des scénarios du catalogue, y compris ceux des parcours de certification, puis l’ouvrir à une cohorte qu’il suit en direct.
-
Les jalons valent-ils une certification ?
- Non. Les jalons marquent votre progression dans le parcours et vous les déclarez vous-même. Seul l’examen officiel délivre la certification.
CKA, CKAD, CKS, KCNA et KCSA sont des marques de la Linux Foundation, LPIC est une marque du Linux Professional Institute. Klastro n’est affilié à aucun de ces organismes et n’est pas approuvé par eux. Les logos des certifications appartiennent à leurs propriétaires et servent seulement à identifier la certification préparée.
Commencez votre préparation
Klastro est en preview publique. Demandez une invitation en précisant la certification que vous préparez.